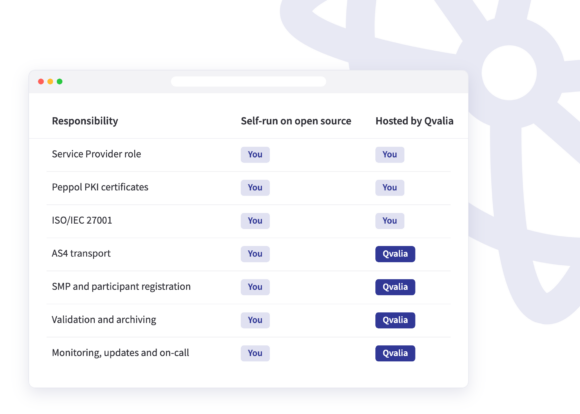
Certaines organisations doivent assumer le rôle de prestataire de services Peppol en leur propre nom : un éditeur de logiciels qui pénètre un marché soumis à des obligations réglementaires, un prestataire de services qui sollicite une accréditation nationale, ou encore un groupe souhaitant exercer un contrôle total sur son infrastructure « e-facturation ». Elles comparent généralement deux options. La première consiste à mettre en place et à exploiter soi-même le point d’accès, par exemple à l’aide d’un logiciel open source tel qu’Oxalis ou phase4. La seconde consiste à externaliser l’exploitation via un point d’accès hébergé, dans le cadre duquel votre organisation détient le rôle et les certificats tandis qu’un autre prestataire assure l’exploitation de l’infrastructure.
Si vous avez besoin d'utiliser Peppol pour un grand nombre de clients au sein de votre propre produit, il se peut que vous n'ayez pas du tout besoin du rôle de prestataire de services. Avec « Embedded Peppol », c'est Qvalia qui assume ce rôle et gère le point d'accès ; vous enregistrez et connectez vos clients via une seule API, chacun disposant de sa propre adresse Peppol ID si nécessaire.
Ce guide compare les différentes options disponibles à compter d'octobre 2026 : ce qui relève de votre responsabilité dans chaque cas, ce que couvre le logiciel open source pour points d'accès et ce qu'il vous laisse à gérer, les exigences réseau qui entreront en vigueur en 2027, ainsi que les conditions supplémentaires imposées par l'accréditation nationale.
Avez-vous besoin du rôle de prestataire de services Peppol ?
Assumer ce rôle implique de signer un contrat de prestataire de services, de respecter les exigences d’OpenPeppol en matière de sécurité et de reporting, et de rendre compte à l’autorité Peppol compétente du trafic que vous acheminez. Si votre objectif est de permettre à vos clients d’envoyer et de recevoir des factures électroniques via votre produit, vous pouvez le faire sans devenir prestataire de services. Avec la solution « Embedded Peppol » ou une solution en marque blanche plateforme, c’est Qvalia qui assume ce rôle et les obligations liées à la certification.
Il peut être intéressant d'assumer ce rôle lorsqu'une autorité de régulation, un contrat ou votre modèle économique l'exige. Citons par exemple les réglementations nationales, comme celle des Émirats arabes unis, où le prestataire accrédité doit être la partie officiellement enregistrée, ainsi que les organisations qui commercialisent l'accès à Peppol comme un service à part entière. La présentation des partenaires compare les trois modèles de prestation.
La question déterminante est souvent celle du marché. Lorsque Qvalia dispose de l'accréditation dont vos clients ont besoin, Embedded Peppol prend le relais. Lorsque la réglementation nationale exige que vous soyez vous-même l'entité accréditée, ou lorsque vous vendez un accès Peppol sous votre propre identité, vous devez endosser ce rôle.
Ce qui relève toujours de la responsabilité du prestataire de services
Que vous gériez vous-même le point d'accès ou que vous utilisiez un point d'accès hébergé, ces obligations incombent à votre entité juridique :
- Adhésion à OpenPeppol en tant que « prestataire de services » et conclusion d'un accord de prestataire de services avec l'autorité Peppol compétente, ou avec OpenPeppol en tant qu'autorité de coordination en l'absence d'autorité nationale compétente.
- Vos propres certificats PKI Peppol, pour les tests et pour la production.
- Certification ISO/IEC 27001 couvrant votre périmètre Peppol. OpenPeppol rend cette certification obligatoire pour tous les prestataires de services à compter du 1er juillet 2027 (Autorité Peppol italienne, juillet 2026). Le certificat d’un hébergeur ne peut pas être transféré.
- La vérification de vos utilisateurs finaux, la gouvernance Peppol, le signalement des incidents et les contrats avec vos clients.
- Exigences supplémentaires fixées par l'Autorité Peppol ou par la réglementation nationale sur chaque marché où vous êtes présent.
Les frais d'OpenPeppol sont identiques dans les deux cas. Pour une entreprise comptant entre 11 et 50 salariés et relevant des catégories « Access Point » et « SMP », OpenPeppol prévoit des frais d'adhésion de 2 100 euros, une cotisation annuelle de 3 700 euros, ainsi que des frais de certification de 2 500 euros facturés lors de la première certification, puis ajoutés à la cotisation annuelle (frais OpenPeppol).
Logiciel libre pour créer votre propre point d'accès Peppol
Plusieurs projets open source implémentent le profil Peppol AS4, le protocole utilisé par les points d'accès pour échanger des documents. Ils se distinguent par l'étendue de leurs fonctionnalités au-delà du simple transport et par la manière dont ils s'intègrent à vos systèmes.
| Logiciels | Géré par | Licence | Ce qu'il couvre |
| Oxalis-NG | Communauté NorStella Oxalis, Norvège | LGPL-3.0 | Point d'accès autonome : envoi et réception AS4, recherche SMP et MLS. Les messages entrants sont stockés par défaut sur le système de fichiers, avec un stockage modulable. Prise en charge par la communauté. |
| phase 4 | Philip Helger | Apache-2.0 | Bibliothèque Java permettant d'envoyer et de recevoir des messages AS4 selon un profil Peppol, à intégrer dans votre propre application. Une assistance commerciale est disponible. |
| phoss-ap | Philip Helger | Apache-2.0 | Point d'accès autonome basé sur phase4 : recherche SMP, MLS avec surveillance du niveau de service, rapports Peppol, stockage en base de données et transfert via HTTP, S3 ou SFTP. |
| Domibus | Commission européenne | EUPL 1.2 | L'implémentation de référence AS4 d'eDelivery de l'UE. Une configuration très complète, que KoSIT décrit comme présentant une courbe d'apprentissage abrupte. |
| Holodeck B2B | Chasquis Consulting | GPL-3.0 (LGPL pour les interfaces partagées) | Mise en œuvre de l'AS4. Selon KoSIT, les composants de découverte dynamique requis par Peppol ne sont pas open source. |
Oxalis est largement utilisé au sein du réseau Peppol. Il a été initialement développé par SendRegning, puis maintenu par l’agence norvégienne Difi jusqu’en mars 2020. La branche classique Oxalis-AS4 est gelée à la version 7.2.0, et le projet oriente les utilisateurs vers Oxalis-NG, qui a atteint la version 1.5.0 en septembre 2026. Les notes de mise à jour de l'release e indiquent ce qu'implique la mise à jour d'un point d'accès : la prise en charge du MLS, la suppression de l'infrastructure PKI Peppol G2 après la révocation de ces certificats par OpenPeppol le 20 avril 2026, et de nouveaux domaines par défaut, OpenPeppol prenant le relais de la Commission européenne pour la gestion du SML.
Sources : les dépôts des projets eux-mêmes et l’étude comparative des solutions AS4 pour Peppol réalisée par KoSIT (août 2023). Vérifiez l’ release actuelle de chaque projet avant de faire votre choix.
Ce que vous développez et exploitez au niveau de la couche de transport
Un point d'accès en production nécessite davantage qu'un simple transport AS4. Selon le logiciel que vous choisissez, certains de ces éléments sont inclus, tandis que d'autres vous incombent de les mettre en place et de les exploiter :
- Un SMP dans lequel vos clients sont enregistrés avec les types de documents qu'ils peuvent recevoir. Il s'agit d'un composant distinct, comme par exemple le SMP open source Phoss. Découvrez le fonctionnement du SMP et du SML.
- Validation des documents commerciaux au regard des normes Peppol BIS, EN 16931 et des règles nationales, mise à jour à chaque nouvelle spécification release.
- La logique qui génère les réponses MLS, ainsi que la mesure des temps de réponse par rapport aux niveaux de service indiqués ci-dessous.
- Rapports statistiques transmis à OpenPeppol.
- Intégration à votre ERP ou à plateforme, stockage, archivage et interface utilisateur.
- Déclaration des données fiscales sur les marchés à cinq parties prenantes, tels que la Slovaquie et les Émirats arabes unis, où le prestataire effectue également une déclaration auprès de l'administration fiscale.
- Renouvellement des certificats, mises à jour des listes de codes, surveillance et assistance téléphonique 24 heures sur 24.
Pour une équipe qui exploite déjà des services Java et une infrastructure PKI en production, tout cela n'a rien d'inhabituel. Il s'agit d'un engagement opérationnel permanent plutôt que d'un projet ponctuel.
Exigences du réseau Peppol pour les points d'accès en 2027
| Exigence | Date | Ce que cela signifie |
| Réception MLS | 28 février 2027 | La fonctionnalité permettant de recevoir l'état au niveau du message doit être opérationnelle. |
| Envoi MLS et niveaux de service | 31 mars 2027 | L'envoi de messages MLS est obligatoire. Les exigences en matière de délai de réponse, fixées à 20 et 25 minutes pour 99,5 % des messages éligibles, deviennent exécutoires. |
| ISO/IEC 27001 | 1er juillet 2027 | Chaque prestataire de services doit être titulaire de cette certification. |
| Rapports statistiques | À chaque période de référence | Rapports statistiques sur les utilisateurs finaux transmis à OpenPeppol, y compris pour les périodes sans trafic. |
Sources : le plan de mise en œuvre progressive du MLS d'OpenPeppol (juillet 2026), le calendrier relatif à la norme ISO/IEC 27001 publié par Peppol Authority Italy et la spécification relative aux rapports statistiques des utilisateurs finaux. Vérifiez les plans actuels d'OpenPeppol avant de vous engager sur un calendrier.
Accréditation spécifique à chaque pays pour les prestataires de services Peppol
OpenPeppol définit les normes de base. De nombreux marchés y ajoutent leurs propres exigences, qui s'appliquent quel que soit le logiciel utilisé pour faire fonctionner le point d'accès.
Émirats arabes unis
e-facturation aux Émirats arabes unis s'effectue par l'intermédiaire de prestataires de services agréés par le ministère des Finances en vertu de la décision ministérielle n° 64 de 2025, telle que modifiée par la décision ministérielle n° 56 de 2026. Les candidats doivent notamment disposer d’une société aux Émirats arabes unis dotée d’un capital libéré d’au moins 50 000 AED, être titulaires des certifications ISO 22301 et ISO/IEC 27001 pour le produit qu’ils fournissent, souscrire une assurance responsabilité civile professionnelle, une assurance contre la criminalité et la cyberfraude, et avoir mené à bien les procédures d’intégration et les tests de production auprès de l’Autorité fiscale fédérale. L’utilisation d’un produit tiers est autorisée, mais le candidat assume l’entière responsabilité du service. Consultez le guide « e-facturation » des Émirats arabes unis.
France
La réforme française est entrée en vigueur le 1er septembre 2026 : toute entreprise assujettie à la TVA doit être en mesure de recevoir des factures électroniques, tandis que les petites et micro-entreprises devront commencer à en émettre à compter du 1er septembre 2027. Les factures sont échangées via des « plateformes agréées », que l’administration fiscale (DGFiP) enregistre dès lors qu’elles satisfont aux exigences réglementaires et ont passé avec succès les tests techniques et d’interopérabilité. La DGFiP publie la liste des plateformes enregistrées (ministère de l’Économie, janvier 2026). Elle fait également office d’autorité Peppol pour la France et définit ses propres exigences pour les prestataires de services opérant sur son territoire. Une « plateforme » enregistrée ou en cours d’enregistrement en tant que «plateforme agréée» peut exploiter son point d’accès sur l’infrastructure de Qvalia en tant que prestataire de services. Pour en savoir plus, consultez notre page consacrée à la France : e-facturation .
Slovaquie
À compter du 1er janvier 2027, l’ e-facturation s nationales transiteront par des prestataires de services de remise certifiés figurant sur la liste de l’Administration financière. Une « plateforme » qui ne souhaite pas obtenir sa propre certification peut s’enregistrer en tant qu’intermédiaire de services de remise auprès d’un prestataire certifié, lequel assumera alors la responsabilité du respect des obligations de cet intermédiaire.
Norvège
L'Autorité norvégienne Peppol exige des prestataires qu'ils vérifient l'identité des utilisateurs finaux par rapport au Registre central de coordination des entités juridiques, qu'ils s'assurent que la personne signant au nom d'un utilisateur final est habilitée à le faire, et qu'ils communiquent des données statistiques. Les destinataires du secteur public doivent être enregistrés dans ELMA, la plateforme centrale SMP gérée par Digdir. Pour en savoir plus, consultez notre article sur ELMA.
Oman
Oman gère son propre système d'accréditation pour les prestataires du service Fawtara, décrit sur notre page « Oman » e-facturation .
Australie
L'Administration fiscale australienne (ATO) est l'autorité Peppol en Australie et est chargée d'accréditer les points d'accès et les prestataires de services de messagerie (SMP). Les candidats signent le contrat de prestataire de services Peppol et se soumettent à un processus de diligence raisonnable, comprenant notamment une vérification du casier judiciaire et la souscription d'une assurance responsabilité civile professionnelle d'au moins 1 million de dollars australiens par sinistre. Ils doivent remplir le questionnaire de sécurité relatif à la facturation électronique A-NZ, soit sous forme d’auto-évaluation, soit dans le cadre d’un audit indépendant conforme à la norme ISO/IEC 27001 ou au Manuel de sécurité de l’information (ISM) australien ou néo-zélandais, et réussir le banc d’essai Peppol, y compris les tests d’interopérabilité PINT A-NZ. L’accréditation fait l’objet d’un réexamen annuel (processus d’accréditation de l’ATO). En savoir plus sur PINT A-NZ.
Nouvelle-Zélande
L'Autorité Peppol de Nouvelle-Zélande relève du ministère des Entreprises, de l'Innovation et de l'Emploi (MBIE). L'Australie et la Nouvelle-Zélande ont harmonisé leurs processus d'accréditation : un prestataire accrédité en Australie peut demander une accréditation réciproque auprès de l'Autorité Peppol de Nouvelle-Zélande. Les deux pays utilisent la norme PINT A-NZ.
Singapour
À Singapour, seuls les fournisseurs de points d’accès agréés par l’IMDA sont autorisés à opérer sur le réseau InvoiceNow, et ils sont soumis aux exigences Peppol définies par l’IMDA. L'administration fiscale IRAS met progressivement en place l'obligation « GST InvoiceNow » pour les entreprises assujetties à la GST : les nouvelles entreprises s'enregistrant volontairement à partir du 1er avril 2026, puis les entreprises existantes en fonction de leur chiffre d'affaires à partir du 1er avril 2028, jusqu'à ce que toutes soient concernées le 1er avril 2031. Une copie des données de facturation est transmise à l'IRAS via le réseau (FAQ de l'IRAS, septembre 2026). En savoir plus sur PINT SG.
Comparaison entre les solutions « autogérées », « point d'accès hébergé » et « Peppol intégré »
| Zone | Autogéré sur une solution open source | Point d'accès hébergé | Peppol intégré |
| Rôle et contrat du prestataire de services | Toi | Toi | Qvalia |
| Certificats PKI Peppol | Toi | Vous les fournissez, Qvalia se charge de leur installation et de leur exploitation au niveau du point d'accès | Qvalia |
| ISO/IEC 27001 | Toi, avec toute la pile dans le champ d'application | Vous, avec les justificatifs techniques fournis par Qvalia concernant les composants hébergés | La certification propre à Qvalia |
| Transport AS4 | Des logiciels libres, que vous gérez vous-même | Qvalia | Qvalia |
| SMP et inscription des participants | Vous choisissez et gérez un SMP | Qvalia procède à l'inscription des participants sur votre demande | Qvalia, via l'API Partenaire |
| Validation, acheminement et archivage | Vous mettez en place et gérez | Qvalia | Qvalia |
| Déclaration des données fiscales | C'est vous qui construisez | Qvalia se charge de la transmission technique, par exemple à l'Autorité fiscale fédérale des Émirats arabes unis | Qvalia, sur les marchés où Qvalia est agréée |
| Surveillance, mises à jour et astreinte | Toi | Qvalia | Qvalia |
| Tests de conformité | Toi | Qvalia réalise les essais avec vous. La décision finale revient à l'autorité compétente. | Ce n'est pas nécessaire de votre côté |
| Interface produit et relation client | Toi | Toi | Toi |
| Licence logicielle | Aucun. Vous payez pour le personnel et les infrastructures. | Frais de service | Frais de service |
| Hébergement | Votre choix d'infrastructure | Qvalia, sur AWS en Irlande | Qvalia, sur AWS en Irlande |
| C'est l'heure du lancement | Durée : certification et développement | Mois : la certification donne le ton | De quelques jours à plusieurs semaines |
Lorsque chaque itinéraire convient
Le monter soi-même est une bonne option lorsque :
- vous exploitez déjà des services Java, une infrastructure PKI et assurez un fonctionnement 24 heures sur 24
- Le point d'accès doit fonctionner sur votre propre infrastructure ou dans une région spécifique
- vous souhaitez modifier le code ou prendre en charge des types de messages qui ne font pas partie de l'ensemble commun Peppol
- Le transport via Peppol est un élément essentiel de votre offre commerciale
Un point d'accès hébergé est indiqué dans les cas suivants :
- vous devez occuper le rôle de prestataire de services, mais ne souhaitez pas mettre en place ni gérer un point d'accès
- vous visez un marché soumis à une accréditation nationale ou à des obligations fiscales, où les tests et la collecte de preuves prennent du temps
- vous souhaitez disposer dès le départ de fonctionnalités de validation, d'archivage, de suivi et d'interfaces, avec, en option, une interface en marque blanche pour vos clients
Peppol intégré est adapté dans les cas suivants :
- vous souhaitez proposer Peppol à de nombreux clients au sein de votre produit
- Aucune réglementation, aucun contrat ni aucun modèle économique ne vous oblige à occuper le rôle de prestataire de services.
- Qvalia couvre les marchés dont vous avez besoin
Points à clarifier avant de faire votre choix
- Avez-vous besoin du rôle de prestataire de services ou d'un accès Peppol pour vos clients ?
- Avec quelle autorité Peppol allez-vous signer, et qu'est-ce que cela apporte ?
- La norme ISO/IEC 27001 est-elle mise en œuvre, et son champ d'application couvre-t-il le point d'accès et le SMP ?
- Qui gère le SMP, et comment les participants sont-ils inscrits et radiés ?
- Comment les réponses MLS sont-elles générées et évaluées par rapport aux niveaux de service fixés pour 2027 ?
- Qui transmet les rapports statistiques à OpenPeppol ?
- Quels sont les horaires d'assistance, les délais de notification des incidents et les procédures d'escalade ?
- Où les données sont-elles stockées, et pendant combien de temps ?
- Quelles sont les obligations fiscales nationales applicables sur vos marchés, et qui s'en charge ?
Articles connexes
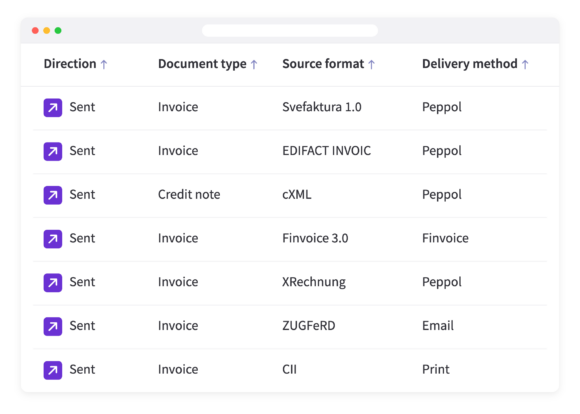
L'API de transaction de Qvalia prend désormais en charge les formats Svefaktura 1.0, EDIFACT, cXML, Finvoice, XRechnung, CII et ZUGFeRD, les convertit au format Peppol BIS Billing 3.0 et les transmet.
Qvalia est désormais connectée à ELMA, le registre des récepteurs de l'Agence norvégienne de la numérisation pour le marché norvégien. Cela signifie que nous pouvons enregistrer nos clients dans…
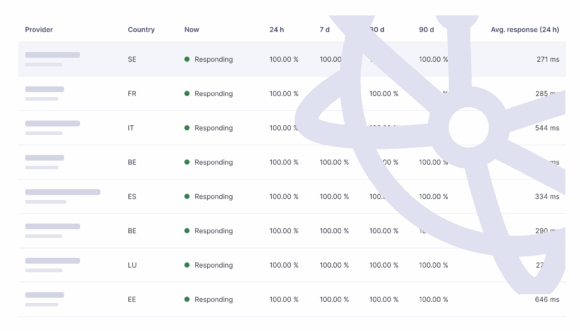
Le nouvel outil de surveillance publique de Qvalia affiche l'état, la disponibilité mesurée et le temps de réponse des points de terminaison AS4 de 132 points d'accès Peppol répartis dans 34 pays.